Escaneamos códigos QR en restaurantes, parqueaderos, tiendas y correos electrónicos sin pensarlo dos veces. Esa confianza es precisamente la que los ciberdelincuentes están aprovechando.
Por eso, es importante conocer el QRishing, una modalidad de ataque que utiliza códigos QR para dirigirnos a sitios web falsos y obtener información personal, credenciales o datos bancarios.
¿Qué es el Quishing?
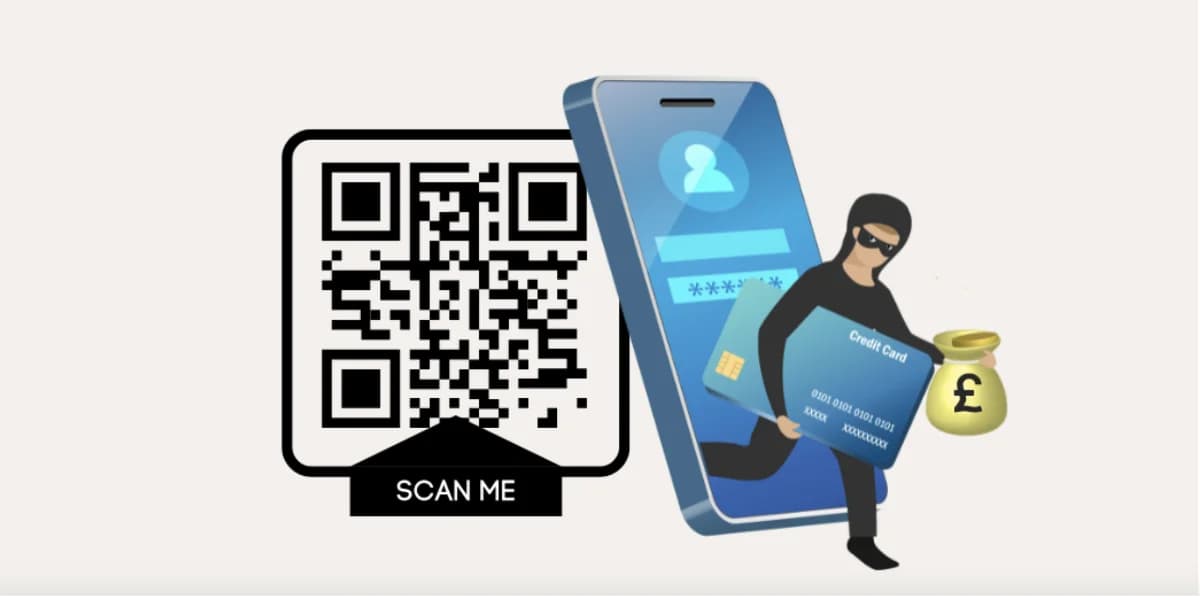
El Quishing (también conocido como quishing) es una variante del phishing tradicional que utiliza códigos QR como anzuelo.
En lugar de enviarte un enlace sospechoso por correo electrónico o mensaje de texto, el atacante te presenta un código QR aparentemente legítimo. Cuando lo escaneas con tu celular, puedes ser redirigido a un sitio falso diseñado para robar tu información personal, capturar tus credenciales bancarias o instalar malware en tu dispositivo.
Lo que hace especialmente peligroso a este ataque es que el código QR, a simple vista, parece completamente inofensivo. No puedes conocer su contenido antes de escanearlo, a diferencia de un enlace de texto, en el que al menos puedes revisar el dominio antes de abrirlo.
¿Por qué está creciendo el Quishing?
Una de las razones de su crecimiento es técnica. Los filtros de seguridad de correo electrónico tradicionales pueden detectar enlaces maliciosos en un texto, pero no siempre pueden identificar el contenido de una imagen.
Por eso, un código QR incluido en un correo electrónico puede pasar desapercibido para algunos sistemas de protección automática y convertirse en un vector de ataque efectivo.
Además, los códigos QR forman parte de nuestra vida cotidiana. Los utilizamos para consultar menús, realizar pagos, acceder a promociones, descargar documentos o ingresar a diferentes servicios. Esta familiaridad puede hacer que los escaneemos sin verificar previamente su origen.
¿Cómo funciona un ataque de Quishing?
1. El atacante crea el señuelo
Primero, diseña un sitio web falso que imita una página conocida: la de tu banco, una plataforma de entretenimiento, una entidad gubernamental o el portal interno de una empresa.
Después, genera un código QR que dirige a ese sitio. Este proceso puede realizarse en pocos minutos con herramientas disponibles en internet.
2. Coloca el código QR en un lugar confiable
El código puede enviarse por correo electrónico, insertarse en un documento PDF, pegarse sobre un QR legítimo en un restaurante o parqueadero, o incluso enviarse físicamente por correo.
El objetivo es que parezca normal y confiable para que lo escanees sin sospechar.
3. Escaneas el código y entregas la información
Al escanearlo, eres redirigido al sitio falso desde tu celular, un dispositivo que en algunos casos puede contar con menos medidas de protección que un computador.
Si ingresas tus datos creyendo que estás en el sitio original, el atacante puede capturarlos en tiempo real. En algunos casos, visitar el sitio también puede exponerte a la descarga de software malicioso.
Un código QR es, en esencia, una URL disfrazada de imagen. Y, aunque una imagen no tiene una reputación visible, la URL de destino sí puede revelar señales de alerta.
Escenarios frecuentes de Quishing
Los atacantes aprovechan contextos en los que la confianza es alta y las personas suelen actuar con rapidez.
Parqueaderos y multas falsas
En varios países, los ciberdelincuentes han colocado adhesivos con códigos QR falsos sobre los dispositivos de pago de parqueaderos públicos.
Al escanearlos para pagar el tiempo de estacionamiento o consultar una supuesta multa, la persona puede ser dirigida a una página clonada en la que termina entregando sus datos bancarios.
Restaurantes y menús digitales
Desde la pandemia, los menús mediante códigos QR se normalizaron. Sin embargo, un adhesivo falso colocado sobre el código original puede redirigirte a una página de registro que solicita tu nombre, correo electrónico y número de teléfono.
Correos electrónicos corporativos
Esta modalidad es especialmente peligrosa cuando el mensaje aparenta provenir del departamento de tecnología, recursos humanos o cualquier otra área de confianza.
El correo puede incluir un código QR para “verificar la cuenta”, “actualizar las credenciales” o “evitar el bloqueo del usuario”. Como el código está presentado como una imagen, puede pasar inadvertido para algunos filtros de seguridad y llegar directamente a la bandeja de entrada.
Cómo protegerte del Quishing
Después de escanear un código QR, revisa la dirección que aparece antes de acceder al sitio. Confirma que el dominio sea correcto y que utilice HTTPS.
Recuerda que tener HTTPS no garantiza por sí solo que una página sea legítima, pero una dirección extraña o con errores sí puede ser una señal de alerta.
Inspecciona los códigos QR físicos
Antes de escanear un código en un parqueadero, restaurante, tienda o espacio público, verifica que no haya sido cubierto con un adhesivo.
Si tienes dudas, pregunta a un empleado o utiliza otro medio para acceder al servicio.
Evita ingresar datos sensibles desde un QR
No ingreses contraseñas, PIN, datos bancarios o códigos de autenticación en una página a la que llegaste mediante un código QR sin verificar primero su legitimidad.
Cuando sea posible, escribe directamente la dirección oficial en el navegador o utiliza la aplicación oficial del servicio.
Usa un escáner con protección
Utiliza la función de escaneo integrada en tu celular o una aplicación confiable que permita previsualizar la dirección antes de abrirla.
Mantén actualizado el sistema operativo y evita descargar aplicaciones desconocidas después de escanear un código.
Activa la autenticación en dos pasos
La autenticación en dos pasos agrega una capa adicional de protección para tus cuentas. Aunque no elimina todos los riesgos, puede dificultar el acceso no autorizado cuando tus credenciales han sido expuestas.
Siempre que sea posible, utiliza métodos de autenticación resistentes al phishing.
Desconfía de la urgencia
Los mensajes que te presionan para actuar de inmediato buscan reducir el tiempo que tienes para pensar y verificar la información.
Antes de escanear o ingresar datos, detente y confirma si realmente existe una situación que requiera una acción inmediata.
Verifica por otro canal
Si recibes un código QR en un correo o mensaje que solicita verificar una cuenta, realizar un pago o actualizar información, contacta directamente a la entidad mediante sus canales oficiales.
No utilices los datos de contacto incluidos en el mismo mensaje si tienes dudas sobre su autenticidad.
La prevención comienza con la información
El código QR pasó de ser una herramienta de conveniencia a convertirse en un posible vector de ataque. Su peligro radica en que apela a una confianza cotidiana: lo escaneamos sin pensar porque estamos acostumbrados a utilizarlo.
Desarrollar el hábito de pausar antes de escanear puede marcar una gran diferencia. Revisar la URL, verificar el origen del código y evitar ingresar información sensible en sitios desconocidos son acciones sencillas que ayudan a proteger tus cuentas y tu información.
La prevención, como siempre en ciberseguridad, comienza con la información.