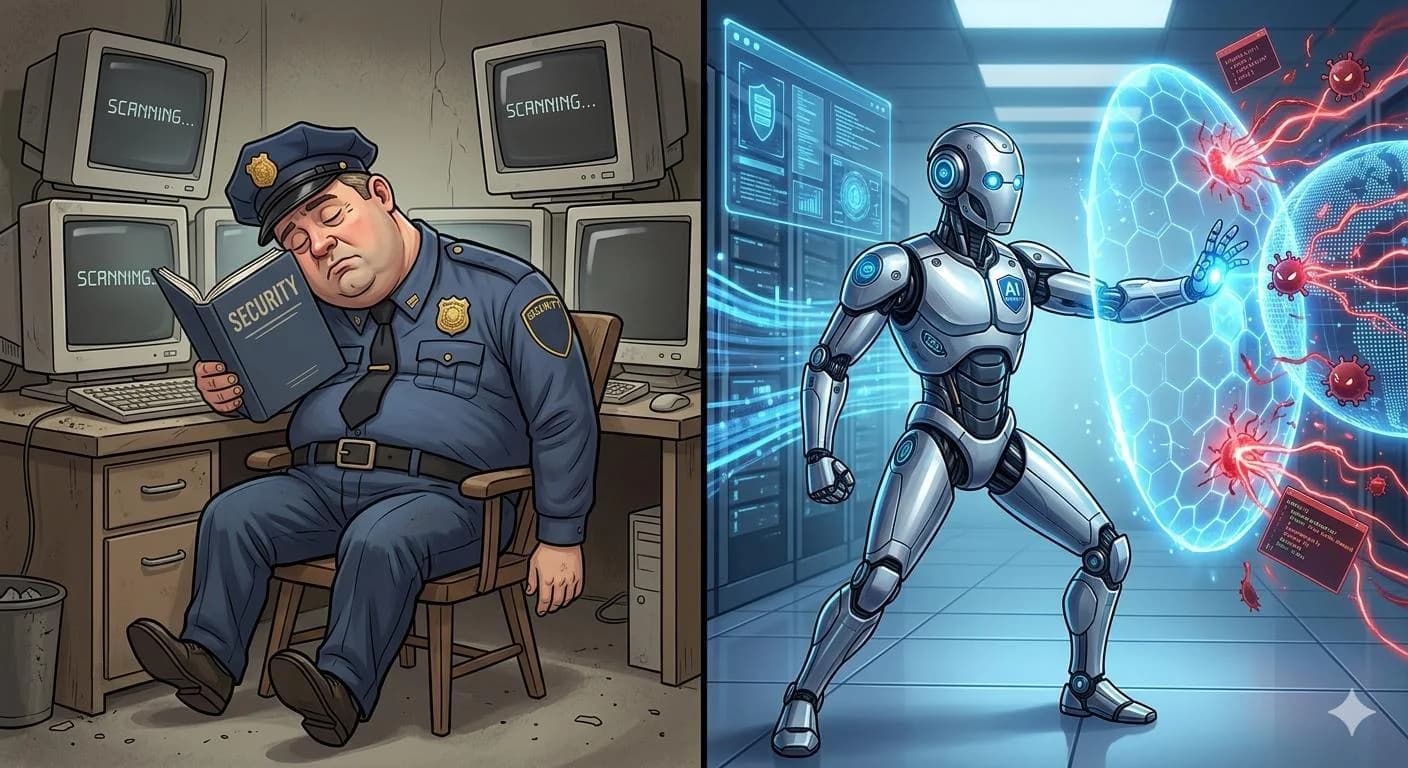
Zero Trust (confianza cero) es un modelo de seguridad informática que elimina la confianza implícita dentro de la red de una organización y exige verificar cada solicitud de acceso según la identidad del usuario, el estado del dispositivo y los permisos asignados a su cargo. Durante décadas, las organizaciones construyeron su seguridad como un castillo: muros sólidos hacia afuera y plena confianza hacia adentro. Cuando un usuario o dispositivo superaba el perímetro (el cortafuegos o la VPN), obtenía acceso casi irrestricto a los servidores internos.
Ese diseño dejó de coincidir con la operación real de los negocios. Con la migración del software contable y administrativo a la nube, el trabajo remoto, los dispositivos móviles y los proveedores externos integrados al sistema, los límites de la red se disolvieron. Los atacantes saben que basta con comprometer una sola credencial para moverse libremente por toda la infraestructura. Por eso, Zero Trust propone un principio operativo estricto: no confiar en ninguna conexión por defecto y verificar siempre.
Limitaciones del modelo tradicional de seguridad frente a Zero Trust
El enfoque clásico de seguridad, conocido como “castillo y foso” (castle-and-moat), asumía que todo lo que estuviera dentro de la red corporativa era confiable. El problema operativo de esa premisa aparece cuando un atacante consigue un usuario y una contraseña válidos mediante engaño o filtración. Una vez adentro, el sistema tradicional no vuelve a cuestionar sus movimientos.
En el análisis de incidentes del Data Breach Investigations Report (DBIR) de Verizon, el uso de credenciales robadas y la participación de terceros figuran de forma reiterada entre las vías de intrusión más frecuentes contra organizaciones de todos los tamaños. Cuando el perímetro es la única barrera, el intruso aprovecha esa primera llave para desplazarse de un servidor a otro (movimiento lateral) hasta alcanzar las bases de datos financieras, la liquidación de nómina o los registros de clientes.
La diferencia entre ambos enfoques cambia la forma en que se administran los permisos dentro de la infraestructura tecnológica:
| Criterio operativo | Modelo tradicional | Zero Trust |
| Nivel de confianza | Confía en todo lo que está dentro de la red. | No confía en nadie por defecto, ni dentro ni fuera. |
| Alcance de permisos | Acceso amplio una vez autenticado. | Acceso mínimo necesario por rol y contexto. |
| Validación | Verificación solo en el ingreso. | Verificación continua en cada solicitud. |
| Base del control | Depende de VPN y firewalls. | Basado en identidad, dispositivo y comportamiento. |
| Impacto ante brechas | Vulnerable al movimiento lateral de atacantes. | Limita el daño si ocurre una brecha. |
¿Qué es exactamente el Zero Trust y cuáles son sus pilares?
- Zero Trust (confianza cero) parte de una regla directa: nunca confiar por defecto y verificar cada petición. No importa si el usuario se conecta desde dentro o fuera de la red corporativa; cada solicitud de acceso debe ser autenticada, autorizada y validada de manera continua. Definido formalmente en el estándar NIST SP 800-207 (Zero Trust Architecture) del Instituto Nacional de Estándares y Tecnología de Estados Unidos, el modelo evalúa cada petición como si proviniera de una conexión abierta.
No es un producto que se compra e instala en un servidor, sino una estrategia y arquitectura que se construye sobre seis componentes operativos:
- Verificación de la identidad: Cada persona o servicio que solicita entrar a una aplicación debe demostrar quién es antes de abrir cualquier sesión.
- Validación del dispositivo: El sistema comprueba que el computador o teléfono tenga el sistema operativo actualizado y los controles de protección activos antes de autorizar la conexión.
- Mínimo privilegio: Los permisos se ajustan estrictamente a las funciones del cargo, evitando que una cuenta tenga visibilidad sobre módulos ajenos a su tarea.
- Microsegmentación: La infraestructura se divide en zonas aisladas para que cada aplicación o base de datos exija su propia validación.
- Monitoreo continuo: Las sesiones activas se auditan en tiempo real para detectar y bloquear comportamientos o descargas inusuales.
- Autenticación multifactor (MFA): El inicio de sesión exige un segundo factor de comprobación para neutralizar el robo simple de contraseñas. En el artículo sobre tendencias de phishing y cómo evitarlas se detalla cómo el engaño digital busca precisamente capturar credenciales únicas.
La Agencia de Ciberseguridad y Seguridad de las Infraestructuras (CISA) agrupa la evolución de estos controles en su modelo de madurez técnica para que el sistema cruce estas variables en segundos antes de autorizar el acceso a un módulo.
Casos de uso: ¿cómo se aplica Zero Trust en la práctica?
El valor de esta arquitectura se mide en situaciones cotidianas donde la operación exige conectar personal externo, sucursales y equipos fuera de la oficina sin abrir brechas de seguridad.
Trabajo remoto e híbrido: empleados que acceden desde cualquier lugar
Con Zero Trust, no importa si el colaborador trabaja desde casa, una cafetería, una sucursal o el extranjero. Cada vez que intenta acceder a un sistema para consultar cartera o registrar una operación, se verifica su identidad, el estado de su dispositivo y si ese acceso corresponde a su rol. Si algo parece inusual (un horario atípico o una ubicación nueva), el sistema pide una verificación adicional o bloquea el acceso automáticamente.
Proveedores y terceros: accesos externos con control granular
Cuando un proveedor de software o consultor externo necesita acceder a un sistema específico para hacer mantenimiento, con Zero Trust se le otorga permiso únicamente a ese recurso, solo durante el tiempo necesario, y cada acción queda registrada. No existe un acceso “general” a la red interna. Esto elimina uno de los vectores de ataque más comunes: los terceros con permisos excesivos. Cuando las compañías integran catálogos, operadores logísticos o servicios externos con su sistema central mediante plataformas de APIs como Siesa Hub, este control granular evita que las credenciales de un contratista comprometan módulos ajenos a su labor.
Contención de ransomware: limitar el radio de explosión de un ataque
Si un atacante logra comprometer las credenciales de un empleado del área contable, con el modelo tradicional podría moverse lateralmente por toda la red hasta detener la facturación o la planta de producción. Con Zero Trust y microsegmentación, queda confinado al perímetro de ese usuario: ve solo lo que ese rol puede ver, y cualquier intento de acceder a otros sistemas dispara una alerta inmediata. Este aislamiento hace parte de la estrategia de ciberseguridad en ERP para proteger los datos de la empresa, donde la prioridad es sostener la continuidad operativa del negocio.
¿Es Zero Trust solo para grandes empresas?
Es un mito común pensar que Zero Trust es exclusivo de corporaciones con grandes presupuestos de TI. Si bien las grandes empresas concentran el 76 % de la participación del mercado actual, las pequeñas y medianas organizaciones son el segmento de mayor crecimiento proyectado.
Existen soluciones en la nube de pago por uso que hacen viable adoptar los principios de Zero Trust de forma progresiva, sin necesidad de reemplazar toda la infraestructura de golpe. Al operar sobre plataformas en la nube como Siesa Enterprise o Siesa Small Business Suite, las empresas en crecimiento se apoyan en entornos que ya integran controles de identidad, segmentación y monitoreo continuo respaldados por aliados como AWS, Google Security y CrowdStrike.
¿Por dónde empieza una organización a implementar Zero Trust?
Implementar Zero Trust es un proceso gradual, no una transformación de un día para otro. En empresas con sistemas heredados (legacy) que no admiten validación moderna, el despliegue exige aislar esos equipos en segmentos separados mientras se actualiza el resto de la operación. Un camino práctico para comenzar incluye cinco pasos:
- Auditar los accesos actuales e identificar permisos excesivos: Revisar el directorio de usuarios activos en el sistema contable, de nómina web y de facturación electrónica para revocar cuentas inactivas y ajustar perfiles que acumularon permisos de otros cargos.
- Implementar autenticación multifactor (MFA) en todos los sistemas críticos: Activar el segundo factor obligatorio en el correo corporativo, las cuentas de administración y el acceso remoto al ERP.
- Segmentar la red para aislar sistemas sensibles: Separar el tráfico administrativo de los servidores transaccionales, alineándose con los controles que exigen normas como la ISO 27001 en facturación electrónica.
- Establecer políticas de acceso basadas en roles y contexto: Definir qué módulos puede abrir cada cargo, desde qué dispositivos y en qué horarios.
- Monitorear el comportamiento de usuarios y dispositivos de forma continua: Activar registros de auditoría sobre inicios de sesión fallidos y movimientos atípicos.
Como señala el informe Zero Trust Security Adoption Trends, 2025: “Los CISOs ya no se preguntan si deben adoptar Zero Trust, sino qué tan rápido pueden implementarlo”.
Preguntas frecuentes sobre el modelo Zero Trust
¿Zero Trust reemplaza por completo a las VPN y los firewalls?
No elimina los cortafuegos, pero cambia su función. El firewall sigue filtrando el tráfico de red, mientras que las VPN tradicionales suelen sustituirse gradualmente por accesos de confianza cero (ZTNA) que conectan al usuario únicamente con la aplicación autorizada y no con toda la red corporativa.
¿La verificación continua hace más lento el trabajo de los empleados?
Cuando las políticas están bien configuradas, la validación del dispositivo, la ubicación y el rol ocurre en segundo plano al iniciar la sesión. El colaborador solo percibe un paso adicional si el sistema detecta un cambio de riesgo, como el ingreso desde un equipo desconocido.
Del perímetro tradicional al control continuo de la operación
El Zero Trust no es una moda pasajera ni una solución mágica; es una respuesta lógica y necesaria a un entorno donde los perímetros tradicionales han desaparecido y las amenazas sobre las credenciales corporativas son cada vez más frecuentes. Las organizaciones que adoptan esta arquitectura mejoran su postura de seguridad, reducen costos ante incidentes, ganan en visibilidad sobre quién accede a sus sistemas y construyen una base ordenada para operar con confianza en la nube.
El paso inicial más efectivo para cualquier gerencia tecnológica o administrativa no requiere adquirir licencias nuevas de inmediato: consiste en cruzar la plantilla actual de personal contra el listado de usuarios activos en su software de gestión, revocar las cuentas que ya no correspondan a una función vigente y asegurar que cada rol tenga acceso únicamente a los módulos que necesita para su trabajo diario.