Tienes una contraseña robusta de 20 caracteres, autenticación de dos factores activada, biometría en tu celular y nunca reutilizas claves. Te sientes seguro. Y aun así, una mañana descubres que alguien está leyendo tu correo corporativo, tiene acceso a tus plataformas de trabajo, ve tus documentos y, peor aún, está enviando mensajes en tu nombre.
Nunca recibiste alertas de inicio de sesión. Nunca te pidieron el código de tu aplicación de autenticación. ¿Cómo es posible?
A esto se le llama robo de cookies de sesión. Y en 2025, según datos de la industria, fue uno de los vectores de ataque que más creció. Recorded Future indexó 276 millones de credenciales con cookies activas durante 2025, lo que representa el 31% de todas las credenciales obtenidas mediante malware. Detrás de cada una de esas cookies, hay una sesión potencialmente secuestrable.
Las cookies son pequeños archivos de texto que los sitios web guardan en tu navegador. Algunas son inofensivas, como las que permiten recordar tu idioma o tus preferencias visuales. Sin embargo, hay un tipo particularmente sensible: las cookies de sesión.
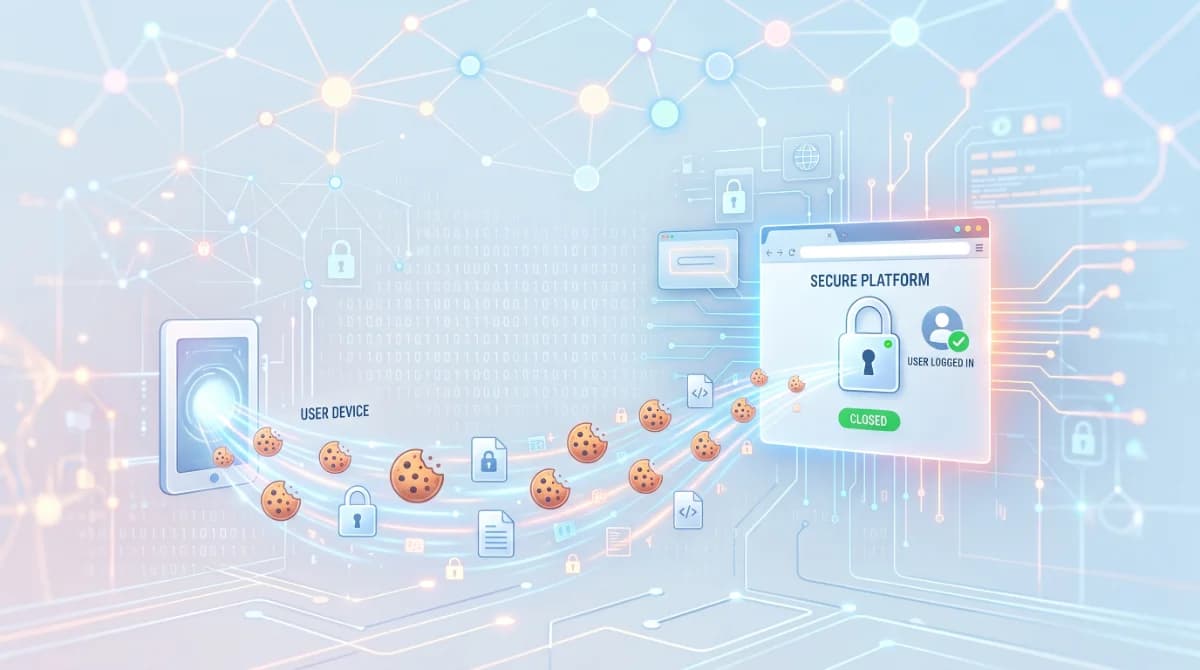
Cuando inicias sesión en Gmail, en tu banco o en Microsoft 365, el servidor te devuelve un identificador único almacenado en una cookie. La cookie de sesión permanece en el navegador hasta que cierras la sesión o se desconecta automáticamente después de un período determinado de inactividad.
Mientras esa cookie esté activa, eres tú para ese servicio. No te pide contraseña ni segundo factor cada vez que cargas una página: simplemente lee la cookie y confía.
Si alguien copia esa cookie y la utiliza en su propio navegador, el servidor puede tratarlo como si fuera tú, sin necesidad de ingresar nuevamente la contraseña o completar el MFA.
Entender cómo funcionan las cookies de sesión ayuda a comprender por qué son tan valiosas para los atacantes. Robarlas no depende de un único método: puede ocurrir a través de malware, sitios fraudulentos, redes inseguras, vulnerabilidades web o extensiones maliciosas. Conocer las técnicas más utilizadas te permitirá identificar mejor los riesgos y tomar medidas para proteger tus accesos y tu información.
Malware infostealer: cómo roba tus cookies y credenciales
Es, por mucho, el método más extendido hoy. Los infostealers son programas maliciosos diseñados específicamente para revisar tu navegador en busca de credenciales y cookies, empaquetar esta información y enviarla a los atacantes.
Con este tipo de malware, una persona puede perder el control de sus accesos a correo electrónico, plataformas de trabajo, documentos, cuentas personales y otros servicios en los que tenga una sesión activa.
Ataque Adversary-in-the-Middle (AiTM): robo de sesiones mediante phishing
Este ataque va un paso más allá del phishing clásico. Funciona mediante la configuración de un sitio intermedio que opera como una conexión de proxy entre tú y el sitio web legítimo que el atacante está suplantando.
Al actuar como intermediario, el atacante puede robar tu contraseña y tu cookie de sesión. De esta manera, puede aprovechar una sesión legítima mientras se autentica en tu nombre.
Robo de cookies en redes Wi-Fi públicas
Es un ataque clásico, pero todavía vigente. Una forma de robar cookies con identificadores de sesión consiste en interceptar el tráfico de internet entre el usuario y el sitio web.
Esta amenaza es especialmente relevante para los sitios que, en lugar de utilizar HTTPS (que permite cifrar el tráfico), transmiten datos a través de HTTP abierto. Por eso, al conectarte a redes Wi‑Fi públicas, es importante navegar con precaución y evitar ingresar información sensible en sitios que no sean seguros.
Cross-Site Scripting (XSS): vulnerabilidades que pueden exponer tus cookies
En este caso, el atacante logra que tu equipo ejecute código que parece pertenecer a un servidor confiable. Esto puede permitirle obtener una copia de tu cookie o realizar otras operaciones dentro de la sesión.
Un comentario malicioso en un foro vulnerable o un campo de búsqueda sin una adecuada validación pueden convertirse en vectores de robo de cookies. Cualquier punto donde un sitio acepte código de usuario sin filtrarlo correctamente puede representar un riesgo.
Extensiones maliciosas: un riesgo para las cookies de tu navegador
Esa extensión gratuita para “mejorar tu productividad” que solicita permisos para “leer y modificar todos los datos en los sitios que visitas” puede incluir acceso a tus cookies.
Las extensiones maliciosas, o aquellas que solicitan permisos excesivos, son uno de los vectores de robo más subestimados. Antes de instalar una extensión, verifica quién la desarrolló, revisa sus permisos y elimina las que ya no utilizas.
Hoy sabemos que tanto las contraseñas como el MFA pueden ser insuficientes cuando un atacante tiene acceso a una cookie de sesión activa.
Una buena defensa no requiere medidas imposibles, sino buenas prácticas. Cierra las sesiones que no estés usando, mantén actualizados tu navegador y tu sistema operativo, sé cuidadoso con las extensiones que instalas y utiliza métodos de autenticación resistentes al phishing cuando estén disponibles.
También es importante desconfiar de enlaces inesperados, verificar siempre el sitio web en el que ingresas tus credenciales y evitar iniciar sesión en servicios sensibles desde redes públicas o equipos que no controlas.
Estas medidas, aplicadas en conjunto, ayudan a reducir significativamente la exposición y a proteger tus accesos, tu información y tu identidad digital.